So funktioniert's
Vom Konto zum ersten Alarm.
Ein Konto, ein Befehl je Server, eine Regel für die Benachrichtigungen – mehr braucht es nicht. Hier steht jeder Schritt, auch was der Agent auf Ihrem Server liest, wie er sich aktualisiert und wie Sie ihn wieder loswerden.
Das Wichtigste in Kürze
Ein Befehl je Server
Installations-Token erstellen, Befehl kopieren, auf dem Server einfügen.
Ohne Root, ohne offenen Port
Der Agent läuft als eigener Benutzer und spricht nur ausgehend über HTTPS.
Signierte Updates
Gestaffelt verteilt, mit Rückkehr zur vorigen Version, wenn etwas schiefgeht.
01
Konto anlegen
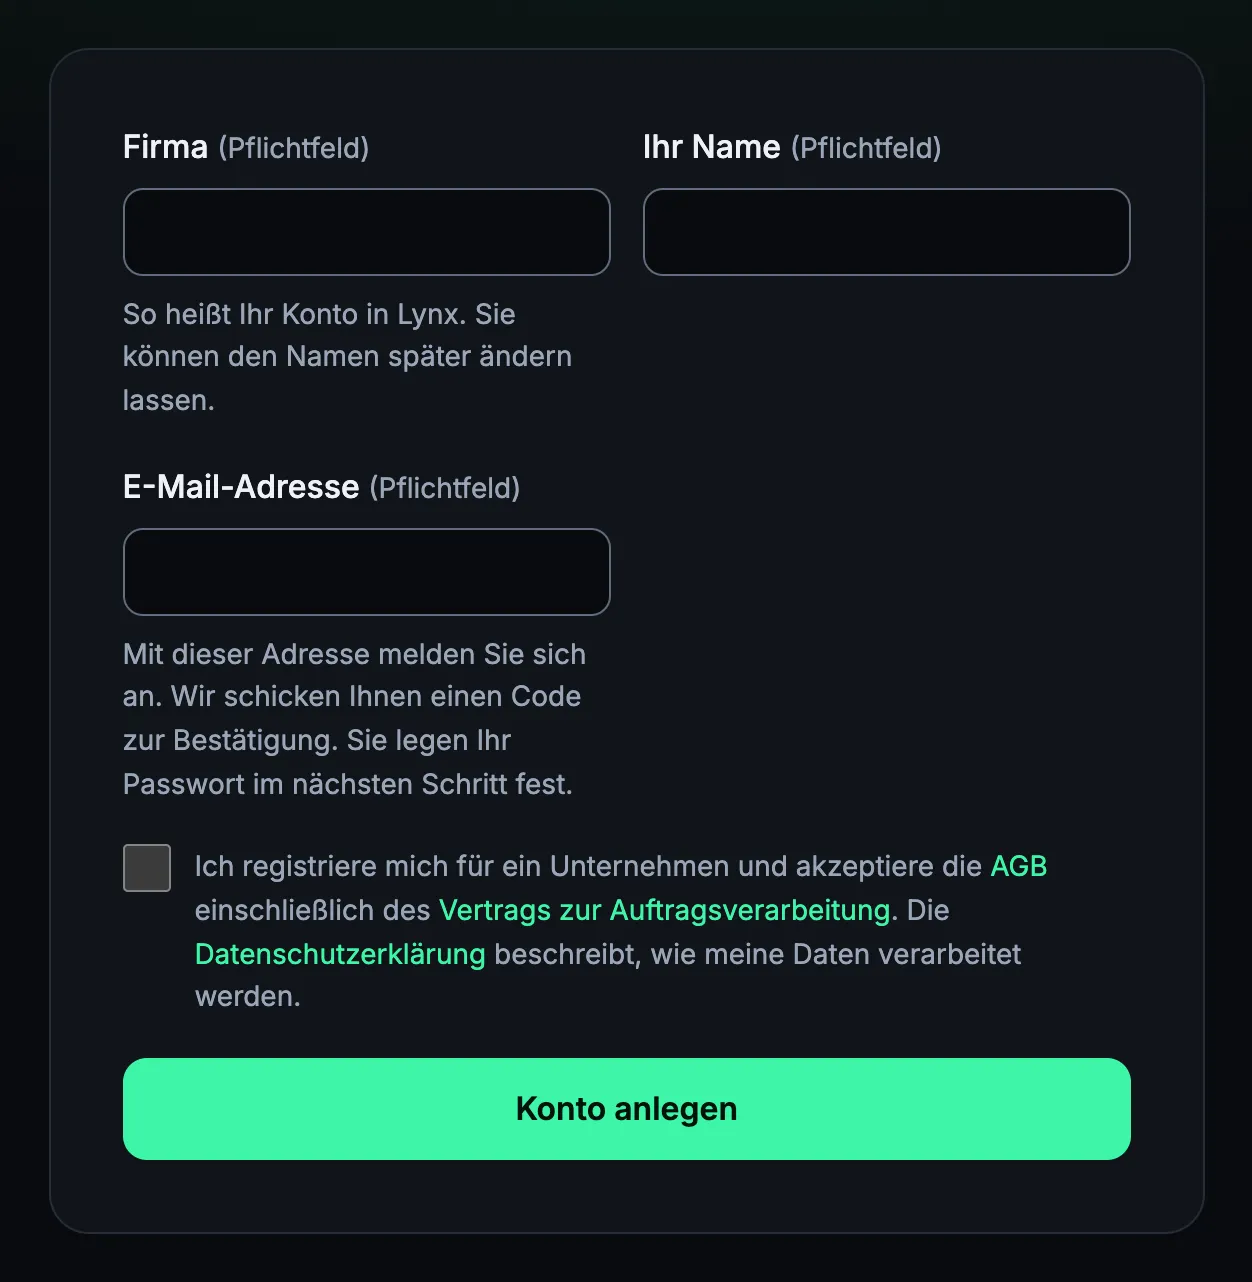
Firma, Name und E-Mail-Adresse eingeben, die Adresse mit einem Code bestätigen, ein Passwort festlegen – Ihr Konto steht bereit, 7 Tage lang mit allen Funktionen und ohne Zahlungsdaten.
Nach dem Absenden kommt eine Mail mit einem Code. Sie geben ihn auf der Seite ein, die sich geöffnet hat, und legen ein Passwort mit mindestens zwölf Zeichen fest; erst dann entsteht das Konto. Der Code gilt 24 Stunden. Danach sind Sie angemeldet und landen auf einer Willkommensseite mit den nächsten Schritten.
Im Testzeitraum überwachen Sie bis zu 10 Server und 50 Monitore. Danach buchen Sie ein Paket – oder tun nichts: ohne Paket pausiert die Überwachung, und 14 Tage nach dem Ende des Testzeitraums wird das Konto mit allen Daten gelöscht. Vorher erinnert Lynx per Mail daran.
Jede E-Mail-Adresse bekommt einen Testzeitraum je 180 Tage. Lynx Heartbeat richtet sich an Unternehmen, nicht an Privatpersonen.
02
Den Agenten installieren
Als Inhaber erstellen Sie unter „Server“ einen Installations-Token. Lynx macht daraus einen Befehl – Sie kopieren ihn und fügen ihn auf dem neuen Server ein.
Der Token gilt einmal und 24 Stunden lang, und Lynx zeigt den Befehl genau einmal: gespeichert wird nur seine Prüfsumme. Wer vorher wissen will, ob der Server unterstützt wird, ruft den Installer mit --precheck auf; das ändert nichts und braucht weder root noch Token.
Der Installer prüft alles, was schiefgehen kann, bevor er den Token einlöst – ein Tippfehler kostet also nichts. Dann legt er den Benutzer catama-lynx an, richtet den Dienst ein und wartet bis zu 45 Sekunden auf die erste Antwort von Lynx. Auf einem Testserver war alles in unter einer Minute erledigt.
Ein Paket installiert er nicht. Läuft Apache, schaltet er dessen Statusmodul mod_status ein, erreichbar nur über 127.0.0.1, und gibt dem Agenten Leserechte auf die Logs von Apache oder nginx und auf auth.log; beides lässt sich mit --ohne-statusseite und --ohne-protokollrecht abwählen.
# Vorher prüfen, ob der Server unterstützt wird – ändert nichts
$ curl -fsSL https://lynx-heartbeat.com/install.sh | bash -s -- --precheck

# Agent installieren – den Befehl mit Ihrem Token zeigt Lynx
$ curl -fsSL https://lynx-heartbeat.com/install.sh | sudo bash -s -- --token lynxi1.…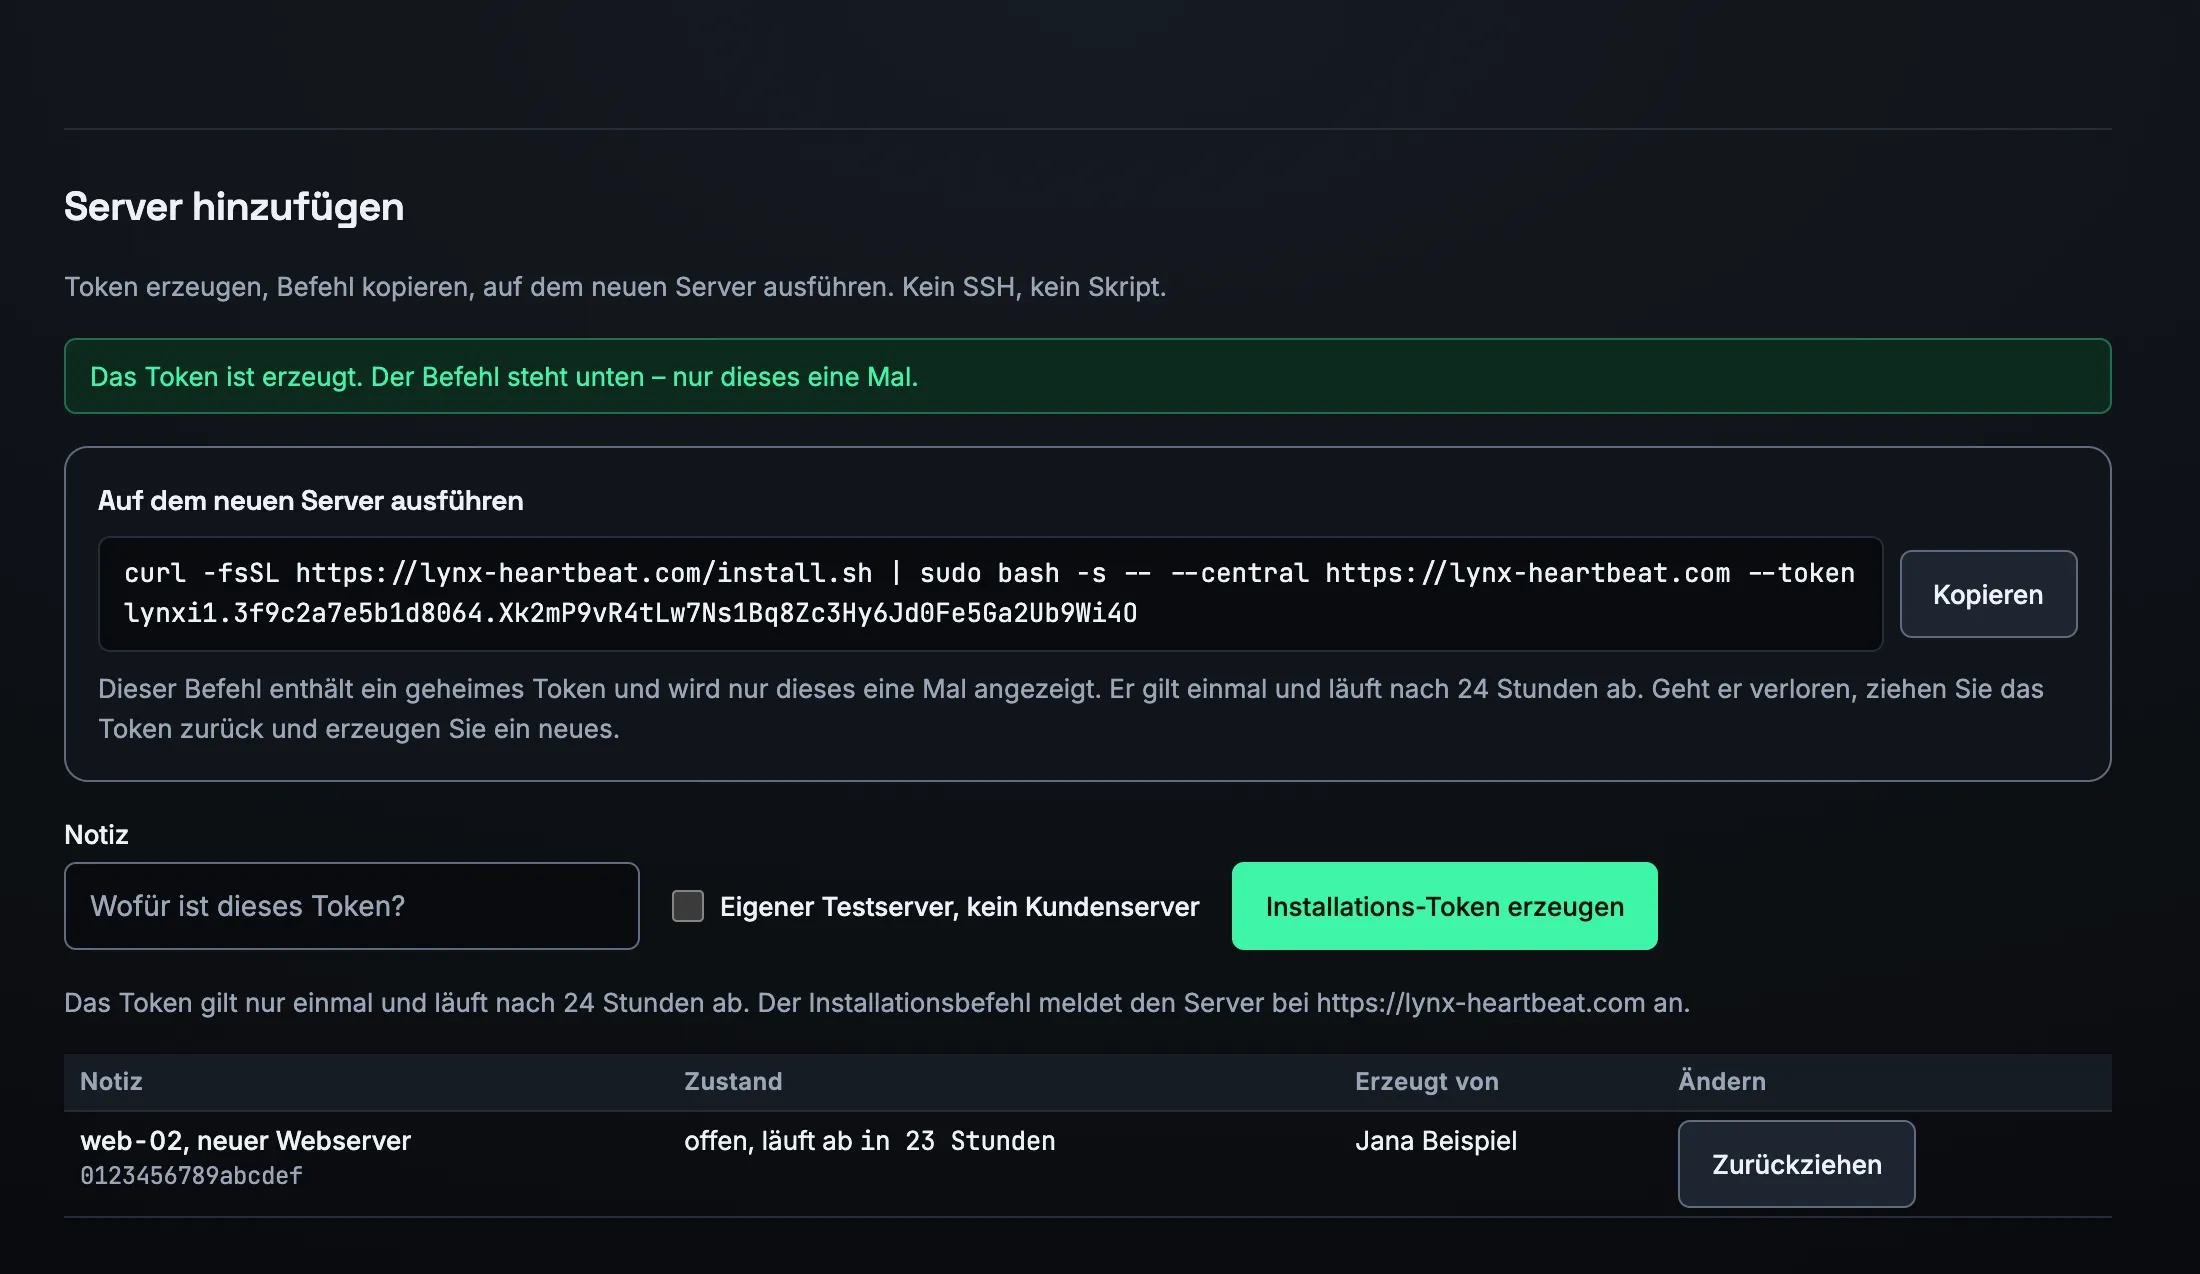
03
Unterstützte Systeme
Ubuntu 20.04, 22.04, 24.04 und 26.04 mit systemd, auf amd64 und arm64.
Andere Distributionen weist der Installer mit Absicht ab – nicht, weil sie nicht laufen würden, sondern weil sie niemand getestet hat. Eine Installation ist der falsche Ort für einen Versuch.
Die Prüfung von außen hängt nicht daran: Websites, Ports und Namen prüft Lynx bei jedem System, das aus dem Internet erreichbar ist.
04
Was der Agent liest – und was nie
Der Agent liest, wie es dem Server geht und was auf ihm installiert ist. Was Ihren Kunden gehört, lässt er liegen.
Er liest die Messwerte des Systems, die installierten Pakete, Dateisysteme und Netzadressen, offene Ports mit Prozess und Benutzerkonto, den Zustand von Apache, PHP-FPM und MySQL, Zertifikate und die Zahl fehlgeschlagener Anmeldungen.
Nie sendet er Dateiinhalte, Befehlszeilen oder Umgebungsvariablen. Von Prozessen geht nur der Name hinaus, von Anmeldungen nur die Zahl – ohne Adressen und Benutzernamen –, und aus Logdateien nur Zählungen, keine Zeilen und keine Besucheradressen.
Er läuft als eigener Benutzer ohne Shell und weigert sich, als root zu starten; die sudo-Regeln, die der Installer anlegt, erlauben nichts. Er öffnet keinen Port, spricht nur über HTTPS auf Port 443 nach außen und hält bei einer Unterbrechung bis zu 24 Stunden Messwerte vor.
05
Die ersten Minuten
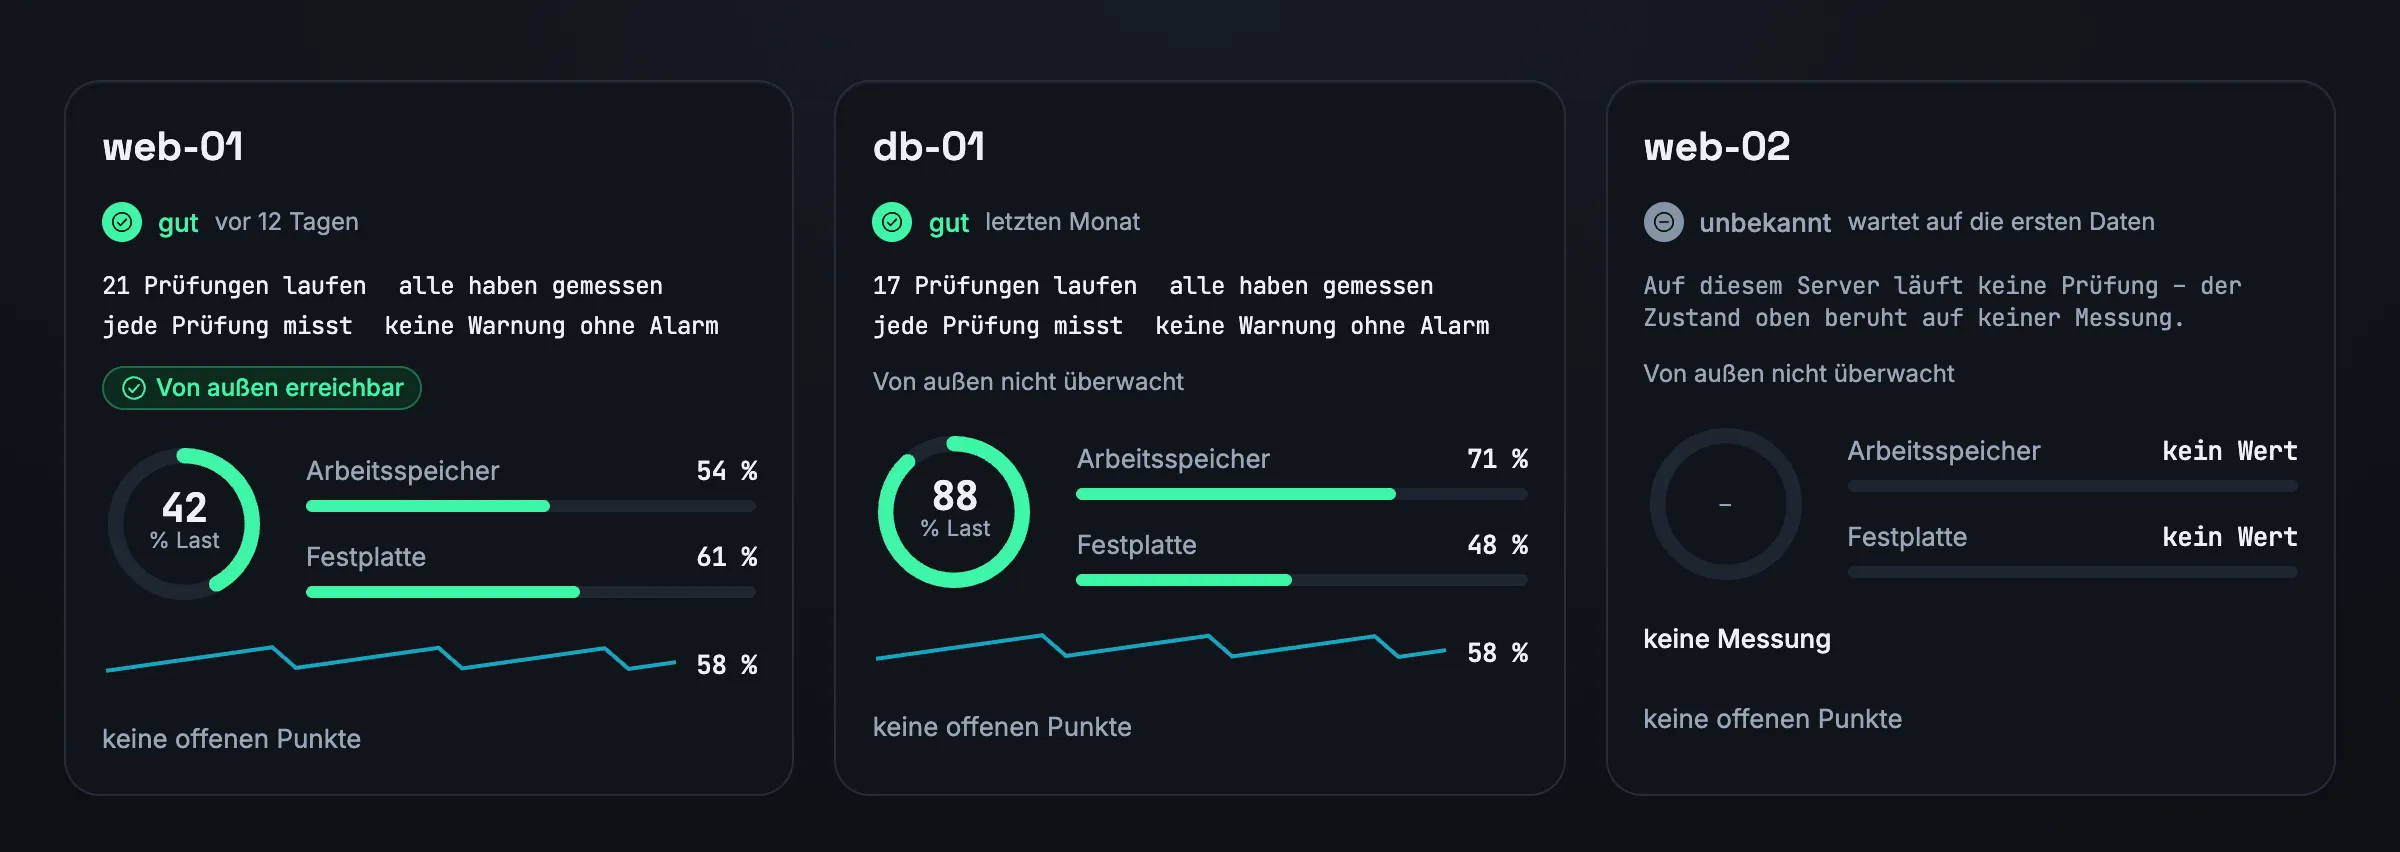
Sobald der Token eingelöst ist, steht der Server in der Serverliste – bis zu seiner ersten Meldung mit dem Hinweis „wartet auf die ersten Daten“.
Die Prüfungen legt Lynx gleich mit an und schaltet ein, was auf diesem Server messen kann: Last, Arbeitsspeicher, Swap, Festplatten, ssh und cron immer; Apache, nginx, PHP-FPM, MySQL, Redis, Sicherung und Logs, wenn der Installer sie findet.
Hat der Server einen öffentlichen Namen mit gültigem Zertifikat, legt Lynx dazu einen HTTPS-Monitor von außen an. Weitere Websites tragen Sie unter „Monitore“ ein – die Willkommensseite führt dorthin.
Die Messwerte kommen im Minutentakt. Die Vorhersage für die Festplatten braucht 24 Stunden Werte, der Abgleich mit bekannten Schwachstellen die erste Nacht.
06
Benachrichtigungen festlegen
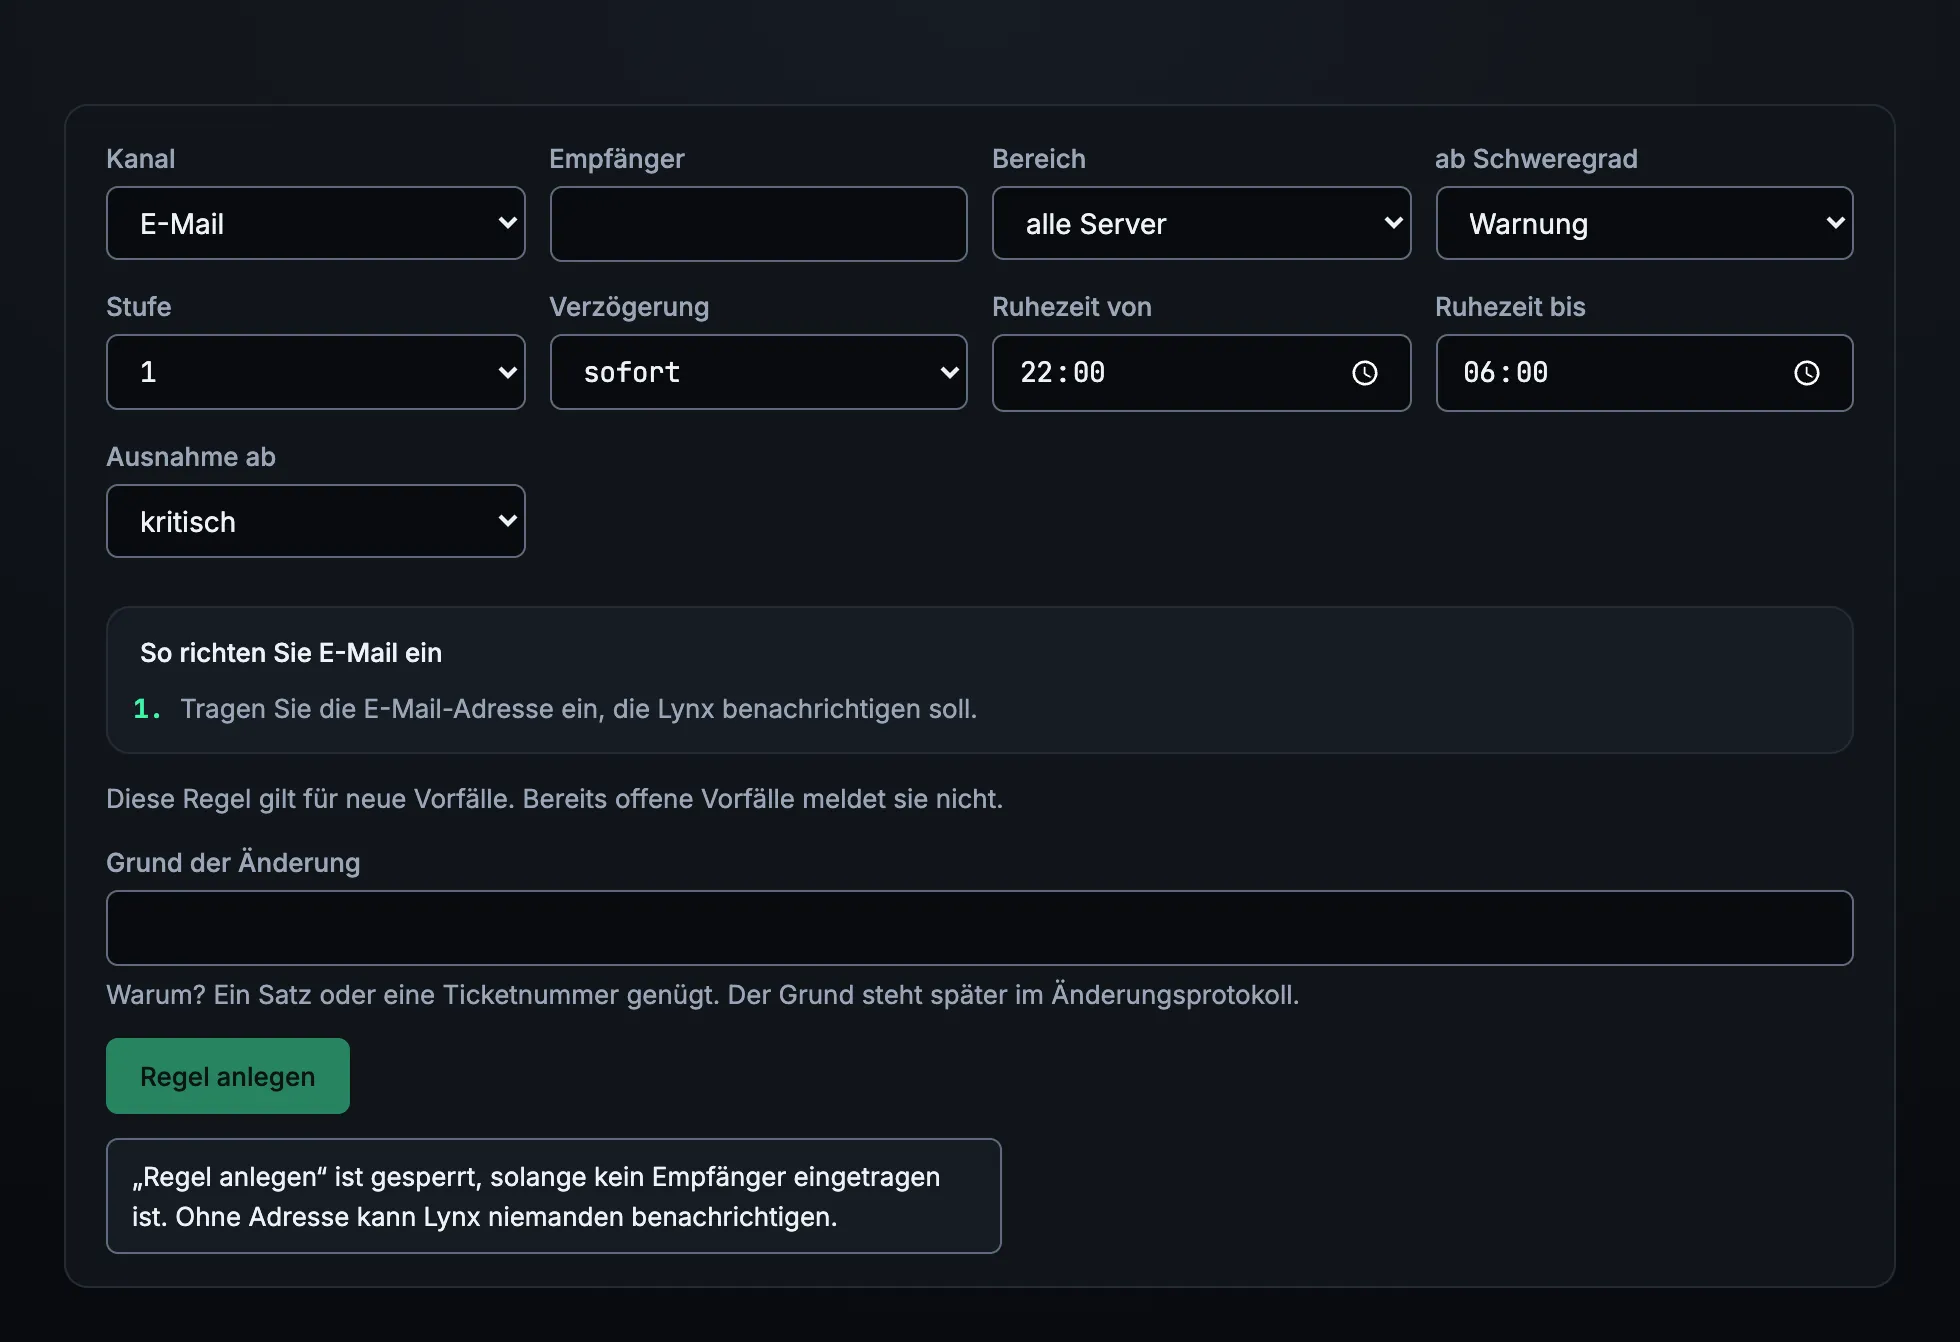
Ohne Regel benachrichtigt Lynx niemanden – und sagt Ihnen das auch. Legen Sie darum als Nächstes unter „Benachrichtigungen“ eine Regel an.
Eine Regel braucht einen Kanal und einen Empfänger, etwa Ihre E-Mail-Adresse. Die Vorgabe meldet ab Warnung, hält nachts von 22:00 bis 06:00 Uhr zurück und lässt kritische Vorfälle trotzdem durch. Mit einer Testnachricht sehen Sie sofort, ob sie ankommt.
Für eine zweite Stufe legen Sie eine weitere Regel an: sie greift nach 15 Minuten, wenn bis dahin niemand den Vorfall bestätigt hat.
07
Updates des Agenten
Der Agent hält sich selbst aktuell – ab der Installation eingeschaltet.
Jede neue Version kommt mit einem Manifest, das mit Ed25519 signiert ist, und jede Datei muss die SHA-256-Prüfsumme aus diesem Manifest tragen. Vor dem Wechsel startet der Agent die neue Datei einmal zur Probe. Auf eine ältere Version geht er nur, wenn ein signiertes Manifest das ausdrücklich erlaubt.
Neue Versionen gehen gestaffelt hinaus, Welle für Welle; die Agenten fragen einmal je Stunde nach. Startet eine neue Version zweimal, ohne dass Lynx sie bestätigt, kehrt der Agent von selbst zur vorigen zurück.
Wer keine automatischen Updates will, schaltet sie bei der Installation mit --update-manifest none ab.
08
Deinstallieren
Ein Befehl entfernt den Agenten vollständig.
Er nimmt Dienst, Benutzer, sudo-Regeln und Leserechte, mod_status von Apache – falls der Installer es eingeschaltet hat – und die Dateien des Agenten wieder weg und prüft danach, dass nichts übrig ist. Mit --keep-data bleiben die gesammelten Daten auf dem Server, mit --yes fragt er nicht nach.
Der Server bleibt dabei in Lynx stehen. Pausieren Sie dort seine Überwachung oder löschen Sie ihn; löschen kann nur der Inhaber, und dazu tippt er den Namen des Servers ein.
# Agent vollständig entfernen
$ curl -fsSL https://lynx-heartbeat.com/install.sh | sudo bash -s -- --uninstall
Häufige Fragen
Brauche ich für den Test eine Kreditkarte?
Nein. Sie testen 7 Tage mit allen Funktionen und ohne Zahlungsdaten. Ein Paket buchen Sie erst, wenn Sie weitermachen wollen.
Wie lange dauert die Installation?
Einen Befehl je Server. Der Installer wartet bis zu 45 Sekunden auf die erste Antwort von Lynx; auf einem Testserver war alles in unter einer Minute erledigt.
Braucht der Agent root-Rechte?
Für die Installation ja – der Installer legt Benutzer und Dienst an. Der Agent selbst läuft danach als eigener Benutzer ohne besondere Rechte, weigert sich, als root zu starten, und die sudo-Regeln erlauben ihm nichts.
Was passiert nach dem Testzeitraum?
Sie buchen ein Paket, oder die Überwachung pausiert. Ohne Paket wird das Konto 14 Tage nach dem Ende des Testzeitraums mit allen Daten gelöscht; vorher erinnert Lynx per Mail daran.
Wie werde ich den Agenten wieder los?
Mit einem Befehl: dem Installer mit --uninstall. Er entfernt Dienst, Benutzer, Rechte und Dateien und prüft, dass nichts übrig bleibt. Den Server pausieren oder löschen Sie danach in Lynx.
Weitere Funktionen
In wenigen Minuten der erste Herzschlag.
Ein Zugang, ein Befehl je Server, eine Regel – mehr braucht es nicht.