Sicherheitshinweise
Wissen, welche Lücke zählt.
Jede Nacht vergleicht Lynx, was auf Ihren Servern installiert ist, mit dem, was als verwundbar bekannt ist. Ganz oben steht, was von außen erreichbar ist – und zu jedem Hinweis, was zu tun ist und wie lange es dauert.
Das Wichtigste in Kürze
Öffentliche Quellen
OSV.dev, Ubuntu Security, NVD und endoflife.date – Lynx führt keine eigene Datenbank.
Kritisch heißt erreichbar
Als kritisch gilt eine Lücke nur, wenn der Dienst nachweislich von außen erreichbar ist.
Pfade und Prüfsummen, keine Inhalte
Für das Webverzeichnis sendet der Agent Pfad, Prüfsumme und Größe einer Datei – nie ihren Inhalt.
01
Bekannte Schwachstellen
Der Agent stellt jede Nacht die Liste der installierten Software zusammen; Lynx gleicht sie am Morgen mit den öffentlichen Datenbanken ab.
Abgeglichen werden die Pakete der Distribution, dazu PHP, Webserver, Datenbank, OpenSSL, der Kernel und WordPress oder Shopware 6 im Webverzeichnis. Versionen vergleicht Lynx nach denselben Regeln wie die Paketverwaltung von Ubuntu, damit ein Server, der die Korrektur schon hat, den Hinweis nicht jede Nacht neu bekommt.
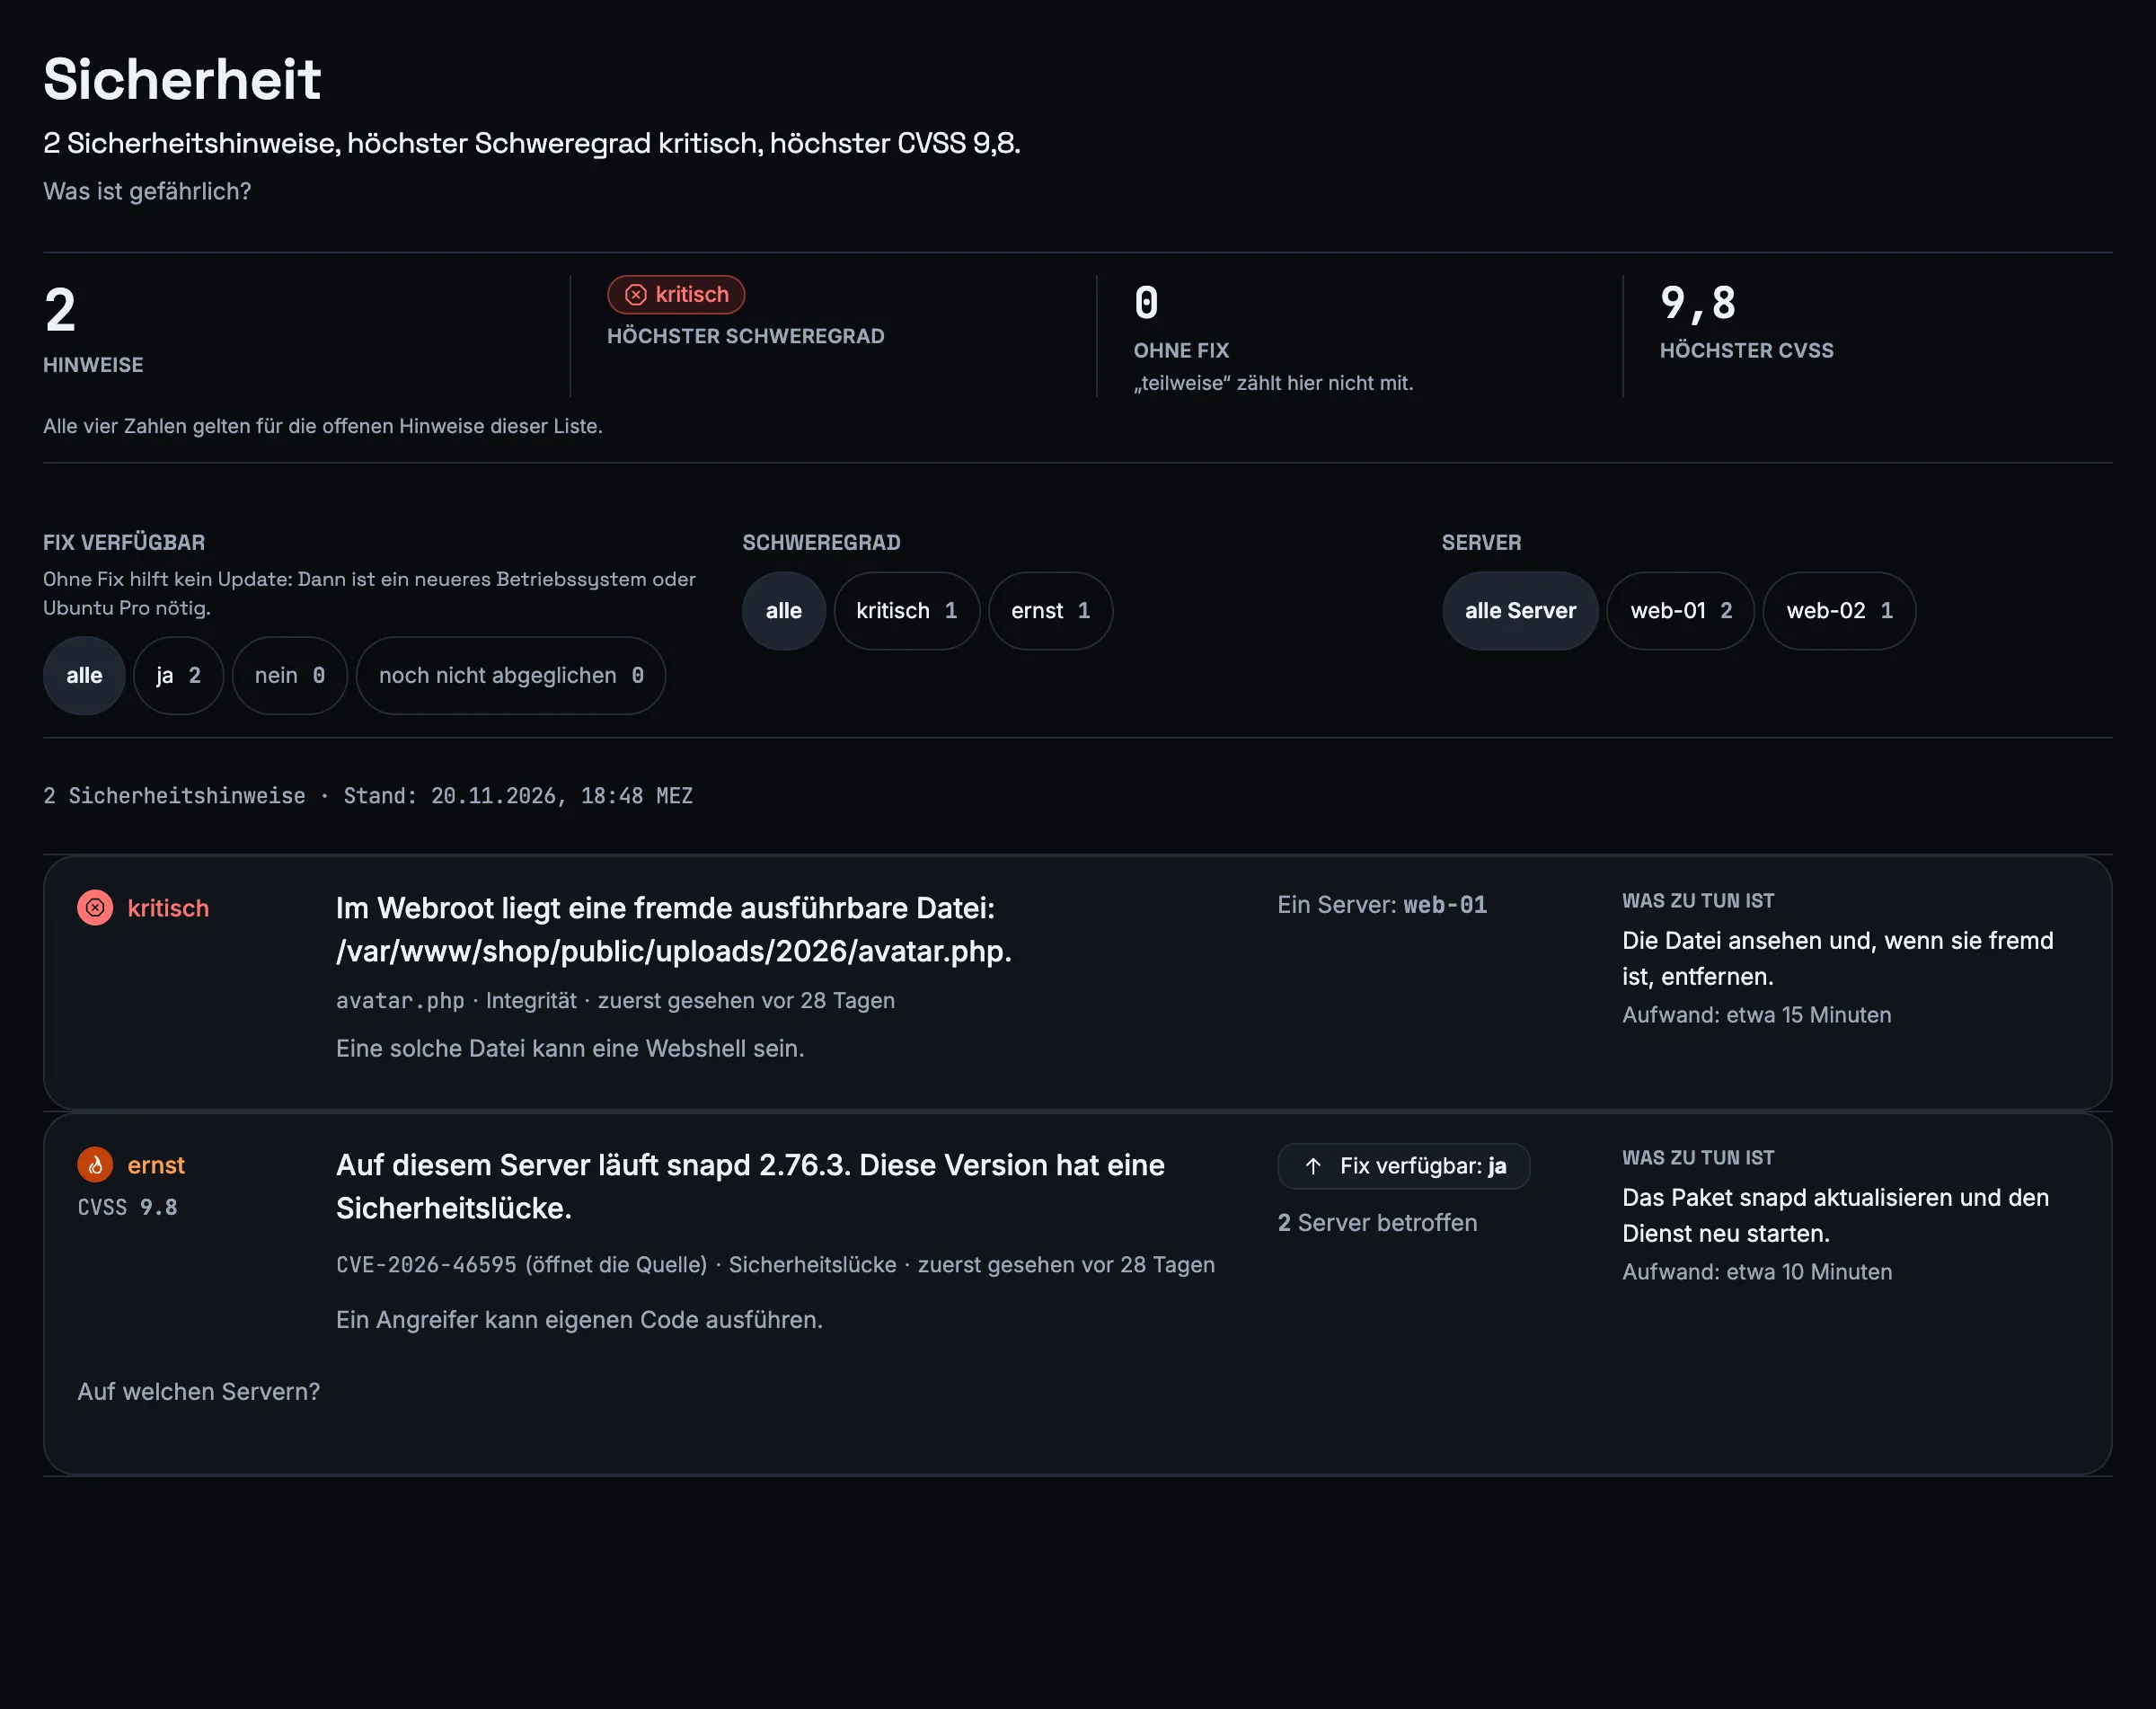
Jeder Hinweis sagt in vier Feldern, was das Problem ist, was es bedeutet, was zu tun ist und wie lange es etwa dauert – von zehn Minuten bis vier Stunden. Der Text entsteht aus den Daten, nicht aus einer maschinellen Übersetzung; die Quelle ist verlinkt.
Eine Lücke auf elf Servern ist eine Zeile mit der Zahl 11, nicht elf Zeilen. Filtern lässt sich nach Server, Schweregrad und danach, ob es eine Korrektur gibt; oben stehen die Zahl der Hinweise, der schwerste, die ohne Korrektur und der höchste CVSS-Wert.
02
Der Schweregrad
Nicht jede Lücke mit hoher Punktzahl ist ein Notfall. Lynx bewertet sie danach, was auf Ihrem Server wirklich angreifbar ist.
Läuft der betroffene Dienst gar nicht, bleibt es bei einer Warnung. Ein Server mit einer anderen Agent-Version als vorgesehen erscheint ebenfalls als Hinweis und verschwindet, sobald die Version stimmt.
Warnung
CVSS 4,0 bis 6,9
Ernst
CVSS ab 7,0, aber nicht als erreichbar gemessen
Kritisch
CVSS ab 7,0, über das Netz angreifbar und von einem Prüfstandort von außen gesehen
03
Ende der Unterstützung
Software, für die es keine Sicherheitskorrekturen mehr gibt, steht ebenfalls in der Liste – etwa ein PHP aus einer Fremdquelle, dessen Unterstützung ausgelaufen ist.
Geprüft wird das für Software, die nicht von der Distribution selbst stammt, und für die Version des Betriebssystems. Gibt es eine Korrektur nur über Ubuntu Pro, zählt Lynx sie als „keine Korrektur verfügbar“ und rät zum Upgrade des Systems oder zu Ubuntu Pro.
Hinweise, die sich nicht einzeln beheben lassen, fasst Lynx je Server zusammen: mit der Zahl, dem schwersten Schweregrad und drei Beispielen.
04
Neue Dateien im Webverzeichnis
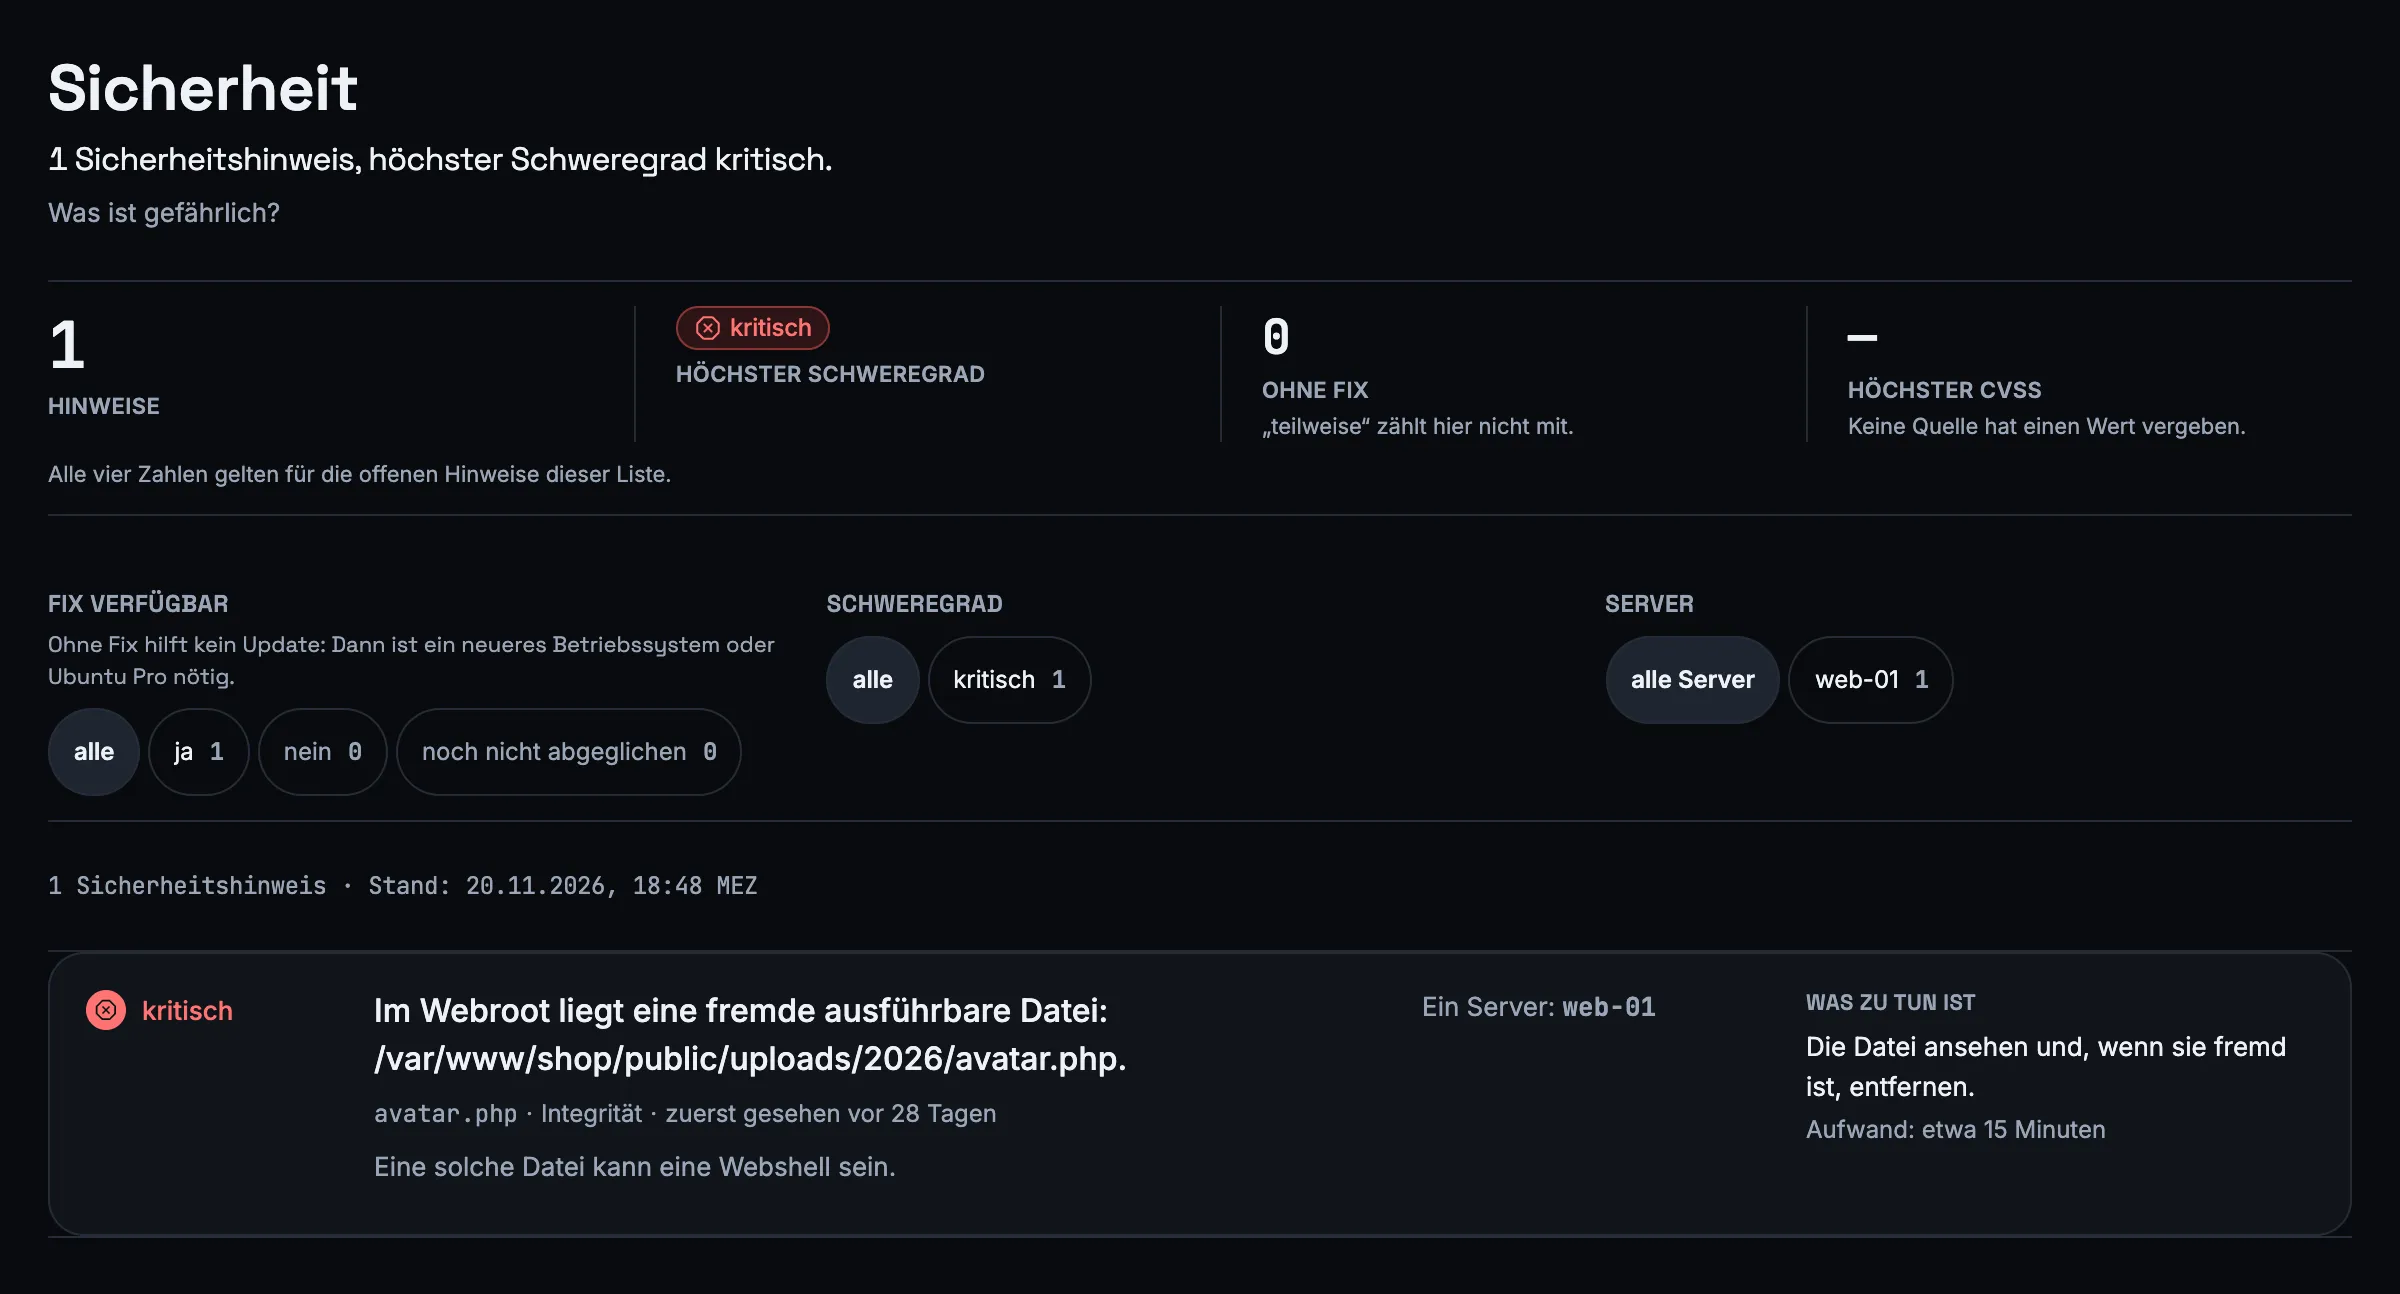
Eine eingeschleuste PHP-Datei ist oft das erste Zeichen eines Einbruchs. Lynx bemerkt, wenn im Webverzeichnis eine ausführbare Datei neu auftaucht oder sich ändert.
Der Agent geht die Webverzeichnisse von Apache durch und meldet ausführbare Dateien – PHP, Perl, Python, CGI, Shell-Skripte und .htaccess – mit Pfad, Prüfsumme, Rechten, Zeitstempel und Größe. Den Inhalt einer Datei sendet er nie.
Was neu ist, entscheidet Lynx und nicht der Server: einen Vergleichsstand auf dem Kundenserver könnte ein Angreifer ändern. Eine neue Datei ist kritisch, eine geänderte eine Warnung, eine verschwundene und wiedergekehrte ernst. Ab 50 neuen oder 20 geänderten Dateien auf einmal fasst Lynx sie als ein Deployment zu einem Hinweis zusammen.
Die Prüfung läuft einmal am Tag, braucht Apache und ist zunächst ausgeschaltet. Eingeschaltet kann sie einen Alarm auslösen, sobald neue Dateien offen sind.
05
Was die Systeminformationen dazu sagen
Manches ist kein Hinweis, aber gut zu wissen. Diese Angaben stehen in den Systeminformationen jedes Servers.
Sie lösen keinen Alarm aus; im Wochenbericht stehen dagegen die offenen und kritischen Sicherheitshinweise.
Endkunden einer Agentur sehen die Sicherheitshinweise nicht, und auf einer öffentlichen Statusseite erscheinen sie nie.
- ausstehende Aktualisierungen, davon Sicherheitsaktualisierungen
- „Neustart nötig“
- offene Ports mit Prozess und Benutzerkonto
- wie viele Ports von außen offen sind
- fehlgeschlagene SSH-Anmeldungen der letzten Stunde, nur gezählt
06
Was Lynx nicht prüft
Damit Sie wissen, woran Sie sind: Lynx ist eine Überwachung, kein Werkzeug für Penetrationstests.
Der Abgleich mit Schwachstellen gilt für Ubuntu; andere Distributionen unterstützt der Agent ohnehin nicht. Die Einstellungen von SSH prüft Lynx nicht, nur ob der Dienst läuft. Eine neue Schwachstelle löst keine Benachrichtigung aus – sie steht in der Liste und im Wochenbericht.
Einen Hinweis als „gesehen“ oder „gewollt“ zu markieren, geht noch nicht; die Liste ist eine Ansicht. Er verschwindet, wenn das Paket aktualisiert ist.
Häufige Fragen
Woher kennt Lynx die Schwachstellen?
Aus öffentlichen Quellen: OSV.dev, Ubuntu Security, der NVD und endoflife.date. Lynx führt keine eigene Datenbank und gleicht einmal am Tag ab.
Warum ist eine Lücke mit CVSS 9,8 bei mir nicht kritisch?
Weil Lynx als kritisch nur markiert, was über das Netz angreifbar ist und von einem Prüfstandort von außen erreicht wurde. Ist der Dienst nicht erreichbar, bleibt es bei ernst; läuft er gar nicht, bei einer Warnung.
Sendet der Agent meine Dateien?
Nein. Für das Webverzeichnis sendet er Pfad, Prüfsumme, Rechte, Zeitstempel und Größe ausführbarer Dateien, nie ihren Inhalt. Für den Abgleich der Schwachstellen genügen die Namen und Versionen der Pakete.
Werde ich bei einer neuen Schwachstelle benachrichtigt?
Nicht einzeln. Neue Schwachstellen stehen in der Liste und im Wochenbericht. Benachrichtigen kann die Prüfung des Webverzeichnisses, wenn Sie sie einschalten.
Wer sieht die Sicherheitshinweise?
Inhaber, Techniker und Leser des Kontos. Endkunden einer Agentur sehen sie nicht, und auf einer öffentlichen Statusseite erscheinen sie nie.
Weitere Funktionen
Sehen Sie, was auf Ihren Servern verwundbar ist.
Agent installieren – am Morgen nach der ersten Nacht steht die Liste.